
谷歌 Data Agent Kit 转正式版:基于 IAM 与 Skill 实现分级安全防护
正式版落地:填补智能体元数据认知空白
谷歌近期结束整个夏季的预览,正式发布 Data Agent Kit。这款免费且开源的工具集能够安装到非谷歌的编码智能体中,运行于 Antigravity、Claude Code、Codex、Cursor 以及兼容 VS Code 的编辑器,并预装在 Cloud Shell 和 Cloud Workstations 中。它作为 MCP 工具集,将智能体连接到超过十五项谷歌数据云服务,外加谷歌提供的技能,指导完成 BigQuery SQL 优化、Bigtable 行键设计等实践。
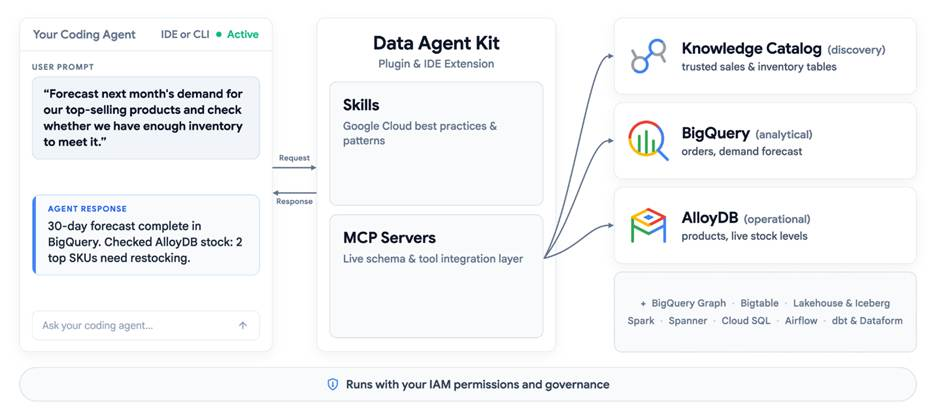
产品经理 Arun Nair 与开发者布道师 Jeff Nelson 指出,该工具填补了智能体原生能力的空白:智能体虽能写出不错的 SQL,但缺乏对“有哪些表、表如何分区、哪些表是团队可信的”等实时元数据的认知,也不清楚昨夜任务失败的原因。Data Agent Kit 部署在编码智能体与谷歌数据云服务之间,由承载最佳实践指引的技能集合和暴露实时元数据及工具的 MCP 服务器组成。
新增服务支持与版本管理规范
随着正式版发布,谷歌新增支持 BigQuery Graph、Bigtable 和 Apache Spark 托管服务。插件仓库基于 Apache 2.0 协议,包含了 37 个技能,每个技能的元信息都标注谷歌为发布方。仓库设有版本管理规范,9 月 29 日发布 1.0.0,10 月 13 日发布 1.1.0,团队可以锁定固定版本使用。除智能体使用的谷歌云服务外,Data Agent Kit 本身不收取任何费用,相关技能在 GitHub 上可以 fork。
双层安全防护:引导性建议与强制性隔离
该工具集提供两种控制方式,差异在生产环境中至关重要。第一类是引导性建议,如 accidental-data-loss-prevention 技能,它以“STOP AND VERIFY”开头,阻止智能体执行 DROP TABLE、TRUNCATE、无 WHERE 子句或使用 1=1 的 DELETE、针对生产存储桶的存储删除、gcloud projects delete 以及 KMS 密钥销毁等破坏性操作。流程要求暂停操作、说明影响,并等待用户明确许可。这种防护依靠智能体自觉遵守。
第二类控制是强制性的,由 IAM 处理。可以通过身份模拟让智能体以只读服务账号运行,或使用 IAM 拒绝策略拦截所有 tool.isReadOnly 为 false 的 MCP 工具。文档给出的规则 api.getAttribute('mcp.googleapis.com/tool.isReadOnly', false) == false 可拒绝 mcp.googleapis.com/tools.call 权限,在组织、文件夹或项目级别生效。配套属性支持 resource.service 和 tool.name。
现存限制与生产环境挑战
这种强制性控制存在三个限制:被阻止的工具仍出现在 tools/list 中,智能体只能在调用时才知道无法使用;控制仅涵盖谷歌云 MCP 服务器,不包括其他;resource.service 和 tool.name 仅在 gcloud 中可用,控制台中没有。viaSocket 的 AI 工程师 Ankit Dongre 指出,接入 MCP 只是简单环节,生产环境核心边界是权限范围加上可重试安全执行。IAM 和试运行不会告诉智能体超时写入是否已提交,完善的返回结果应包含幂等键、提交状态和可回滚性,而目前 Data Agent Kit 的工具结果并不包含这些信息。
生态对比与开发者视角
与微软在网关层强制执行治理策略不同,谷歌基于客户已在使用的 IAM 体系进行工具鉴权,传播用户身份,支持行级、列级安全策略。Conductral 创始人 Timon Knapp 建议先只开放只读权限和建议能力,任何修改调度、重跑任务的操作必须人工确认,清晰审计日志能让后续扩容权限更稳妥。AI 解决方案架构师 Amel Habira 则认为结合 Iceberg 的分支与时间旅行能力,可在访问层和数据层同时实现风险隔离。从开发者接入视角看,这种基于 IAM 的隔离策略虽存在局限性,但为生产环境提供了基础的权限边界保障。
来源:InfoQ